¡Atención! Circula estafa de preventa del iPhone Duo, con solo un clic comienza el ataque
No es necesario llenar un formulario o dar clic en descargar para que tu información quede expuesta.
Malwarebytes Labs, el centro de investigación en ciberseguridad de Malwarebytes, alertó sobre una nueva estafa relacionada con el lanzamiento del iPhone Duo y el iPhone 18 Pro, en la que los usuarios son dirigidos a páginas falsas de preventa.
Apple anunció su primer iPhone plegable el 9 de septiembre y, de acuerdo con Malwarebytes, los estafadores aprovecharon el interés por los nuevos dispositivos para crear sitios fraudulentos que prometían acceso anticipado a los equipos. Cabe destacar, que Apple abrirá la preventa del iPhone Duo hasta el 16 de octubre .
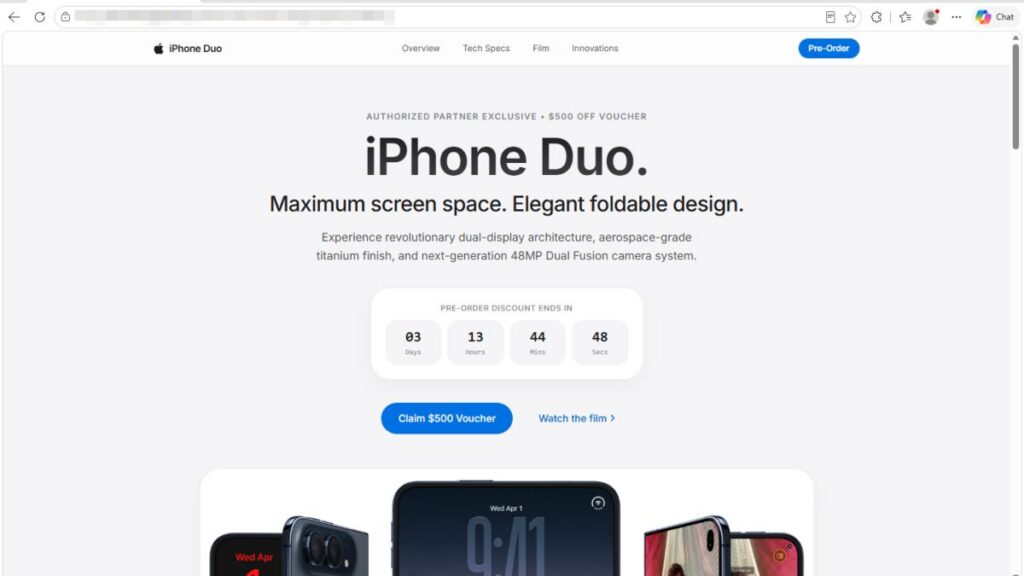
El fraude comienza en una página falsa con un diseño similar al de Apple y un supuesto cupón de 500 dólares. A diferencia de otras estafas, en las que la víctima debe ingresar datos o descargar un archivo, aquí basta con abrir la página o hacer clic para activar el ataque.
“No es necesario rellenar el formulario, pulsar en descargar ni aprobar nada. Basta con abrir la página para iniciar el proceso”.
Malwarebytes Labs
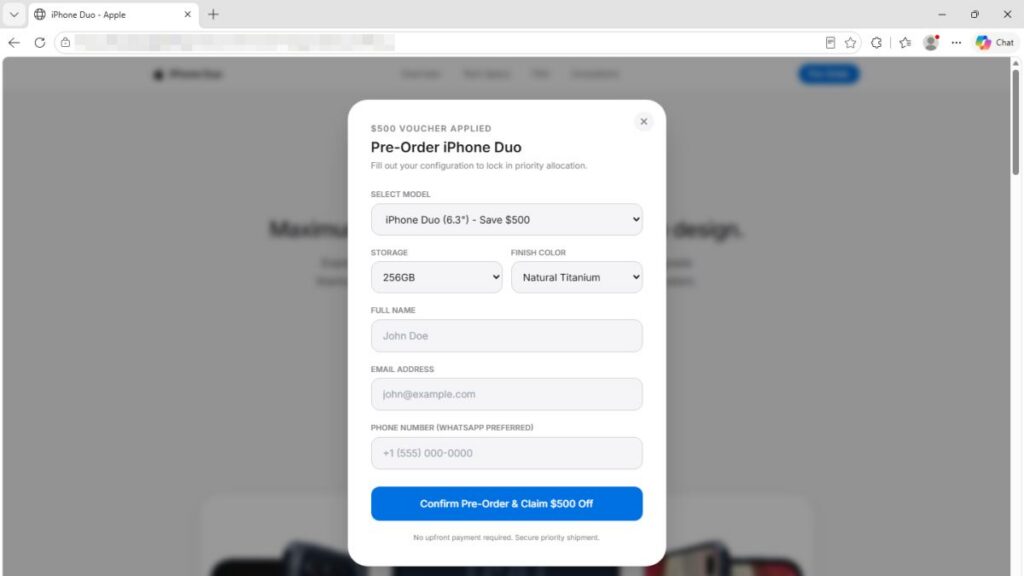
El cupón de es una distracción, aseguran expertos
La página tiene el mismo aspecto que la de Apple, con su logotipo y el pie de página “Copyright © 2026 Apple Inc.”.
Al entrar se desplega un un cupón de 500 dólares que dice: “Exclusivo para Socios Autorizados y cobertura AppleCare+ si completas un formulario de preinscripción”.
El formulario solicita nombre, correo electrónico y número de teléfono, pero promete que no se requiere ningún pago por adelantado.
Según Malwarebytes Labs, si la persona entra desde un navegador distinto a Safari, la página muestra un mensaje de “navegador restringido” y le pide abrir el sitio en el navegador de Apple.
Una vez abierta la página, el sitio revisa qué versión de iOS tiene el iPhone y carga el código correspondiente. Después, DarkSword, una cadena de herramientas que aprovecha vulnerabilidades del sistema, intenta saltarse las protecciones del dispositivo y obtener acceso al teléfono.
Si el ataque funciona, el código intenta enviar información del iPhone a un servidor externo, entre ella datos del dispositivo, las aplicaciones instaladas y el contenido de Notas de Apple.
También busca monederos de criptomonedas, como MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus y Tonkeeper, además de las contraseñas y credenciales guardadas en el teléfono.
“La exposición de los archivos o las credenciales del monedero podría poner en riesgo los fondos”.
Malwarebytes Labs
Además, los atacantes pueden pedirle que busque carpetas, extraiga archivos y fotografías, recopile información de las aplicaciones instaladas o ejecute código en el iPhone.
Posteriormente, el malware intenta borrar rastros del ataque eliminando algunos reportes de diagnóstico del sistema.
Los iPhone más expuestos serían aquellos que no tienen instaladas las actualizaciones de seguridad más recientes, explicó la empresa de ciberseguridad.
¿Cómo mantenerse a salvo?
Malwarebytes Labs dio las siguientes recomendaciones:
- Mantén tu iPhone actualizado. Ve a Ajustes > General > Actualización de software e instala la versión más reciente de iOS. También puedes activar las actualizaciones automáticas.
- Evita abrir enlaces sospechosos. Si quieres consultar una oferta o preventa, entra directamente al sitio oficial de Apple o de una tienda conocida.
- Si abriste una página sospechosa, actualiza y reinicia tu iPhone. Malwarebytes aseguró que ningún código puede mantenerse activo automáticamente después de reiniciar el dispositivo, aunque esto no elimina la información que ya pudo haber sido robada.
- Si tienes una billetera, toma precauciones.
- Cambia tus contraseñas desde un dispositivo seguro.